Um fornecedor de nuvem sofre uma falha, e dezenas de empresas clientes perdem o acesso às suas ferramentas de trabalho por várias horas. Este cenário, cada vez mais frequente, ilustra uma mudança significativa em cibersegurança: a ameaça não vem mais apenas de um ataque direto, mas das dependências digitais entre organizações. As tendências de cibersegurança de 2026 confirmam que proteger seu próprio perímetro não é mais suficiente.
Dependências digitais e efeito dominó na resiliência das empresas
O relatório Threat Landscape 2026 da ENISA, publicado em 22 de setembro de 2026, coloca a interconexão de serviços e fornecedores no centro dos riscos. Uma organização pode ser afetada sem ter sido diretamente alvo, simplesmente porque um prestador ou uma plataforma crítica foi comprometida.
Concretamente, imagine uma empresa que utiliza uma ferramenta de faturamento hospedada em um prestador de nuvem. Se esse prestador sofrer um ataque de ransomware, a empresa não poderá emitir faturas, mesmo que seus próprios sistemas estejam intactos. Um ataque a um elo afeta toda a cadeia.
Essa realidade muda a forma como as equipes de segurança devem trabalhar. Mapear suas dependências técnicas (quem hospeda o quê, quem tem acesso a quê) torna-se tão estratégico quanto atualizar seus firewalls. As organizações que acompanham as notícias do site Cyber sPass encontram regularmente esse tipo de análise aplicada a casos concretos do momento.
A ENISA confirma ainda que os ransomwares continuam sendo a ameaça de maior impacto a curto prazo na Europa. Sua eficácia se baseia justamente nessas interdependências: criptografar os dados de um prestador chave pode paralisar dezenas de clientes a montante.
Campanhas de manipulação assistidas por IA: além do phishing clássico
Quando se fala em IA e cibersegurança, phishing e deepfakes vêm imediatamente à mente. Mas um fenômeno menos divulgado está ganhando uma proporção preocupante: as campanhas de manipulação e interferência estrangeira (designadas pela sigla FIMI).
Segundo a ENISA, as campanhas europeias desse tipo assistidas por IA passaram de 41 para 147 em um ano, ou seja, um aumento de 259% nas operações de influência manipulada. A IA não é usada aqui para roubar uma senha. Ela gera conteúdo crível em grande escala para influenciar a opinião, desestabilizar instituições ou semear confusão em torno de eventos sensíveis.
Por que isso é uma questão de cibersegurança e não apenas de política? Porque essas campanhas também visam as empresas. Um falso comunicado de imprensa gerado por IA, divulgado nas redes sociais, pode fazer uma ação despencar ou desencadear pânico entre os clientes de uma marca. A fronteira entre desinformação e ataque cibernético se torna difusa.
Phishing por fluxo de autorização: uma técnica que contorna a senha
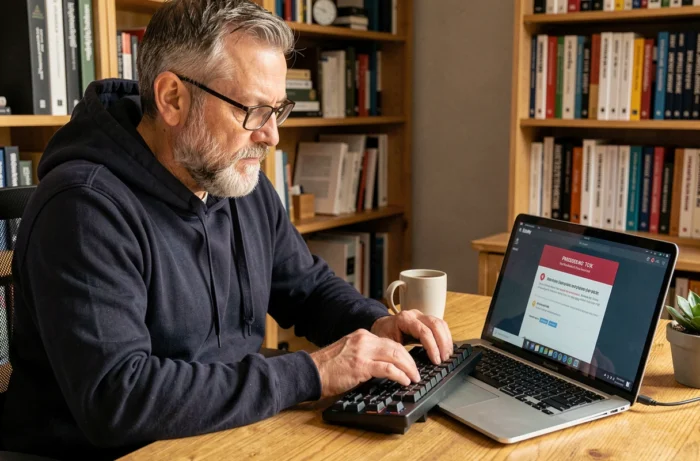
No que diz respeito a ataques diretos, o phishing também evolui. As técnicas recentes de phishing por fluxo de autorização de dispositivo permitem que os atacantes obtenham tokens de acesso persistentes sem nunca roubar a senha da vítima.
O princípio: o usuário recebe um falso pedido de autorização, semelhante àqueles gerados por aplicativos legítimos. Ao validar esse pedido, ele concede ao atacante um token que permanece ativo mesmo após uma mudança de senha. A autenticação multifatorial clássica não bloqueia esse cenário, uma vez que o atacante não precisa do segundo fator.
Para as equipes de TI, isso significa que é necessário monitorar os tokens ativos e as permissões concedidas aos dispositivos, não apenas as tentativas de login suspeitas.
Conformidade regulatória na Europa: NIS2 e DORA mudam as obrigações
Duas regulamentações europeias modificam concretamente o que as empresas devem fazer em matéria de segurança da informação:
- A diretiva NIS2 amplia o escopo das organizações sujeitas a obrigações de cibersegurança. Setores como gestão de resíduos, agroalimentar ou serviços postais agora estão cobertos, enquanto antes não estavam.
- O regulamento DORA impõe aos atores financeiros (bancos, seguradoras, prestadores de serviços de pagamento) exigências precisas de resiliência operacional digital, incluindo testes de penetração regulares e uma gestão formalizada dos riscos relacionados a prestadores terceiros.
- O EU AI Act adiciona uma camada adicional para sistemas de IA considerados de alto risco, com obrigações de documentação, supervisão humana e gestão de incidentes.
A conformidade não é mais um assunto reservado às grandes empresas. Uma PME que fornece serviços digitais a um ator financeiro pode se ver sujeita indiretamente às exigências do DORA por meio de seu contrato de prestação.
Medidas concretas de proteção para as organizações em 2026
Diante dessas evoluções, algumas ações se destacam por sua eficácia. Elas não exigem todas um orçamento considerável, mas demandam uma verdadeira decisão da direção.
Mapear suas dependências críticas
Listar cada prestador, cada serviço de nuvem, cada interconexão com um parceiro. Para cada um, avaliar o que acontece se esse elo falhar. As empresas que conhecem suas dependências reagem mais rápido em caso de incidente.
Monitorar as permissões e os tokens ativos
A senha sozinha não protege mais. É necessário auditar regularmente os tokens OAuth ativos, as permissões concedidas a aplicativos de terceiros e os dispositivos conectados às contas profissionais. Uma sessão esquecida em um dispositivo não controlado pode se tornar uma porta de entrada silenciosa.
Treinar além do phishing por email
Os treinamentos de conscientização devem integrar as novas formas de manipulação: falsos pedidos de autorização, deepfakes de áudio durante chamadas telefônicas, campanhas de desinformação direcionadas à empresa. Um colaborador avisado também identifica as manipulações que não passam por um email.
As ameaças de cibersegurança de 2026 compartilham uma característica comum: elas exploram a confiança. Confiança em um prestador, confiança em uma voz familiar ao telefone, confiança em um pedido de autorização que parece legítimo. Reforçar a segurança dos dados e a resiliência das organizações agora passa por um questionamento sistemático dessa confiança concedida por padrão.